Données de santé : ce qu'un dispositif interne anonyme doit garantir
Un dispositif interne qui touche à la santé doit offrir un anonymat réel, pas seulement un pseudonyme. En matière de RGPD et de données de santé des salariés, exigez une anonymisation irréversible, un tiers de confiance indépendant de l'employeur, un hébergement en France, un chiffrement solide et aucune revente. Sans ces garanties, la confiance ne peut pas naître.
Vous voulez proposer à vos collaborateurs un outil pour faire le point sur leur bien-être, leur attention ou une éventuelle situation de handicap invisible. L'intention est excellente. Mais une question vous arrête, à juste titre : que devient l'information ? Dès qu'un dispositif interne effleure la santé, il manipule des données parmi les plus sensibles qui soient. Un doute, une zone d'ombre, un compte à créer, et plus personne n'ose l'utiliser. La question n'est donc pas seulement juridique. Elle décide, très concrètement, si votre dispositif servira à quelque chose ou restera lettre morte.
Pourquoi le handicap relève des données sensibles
Commençons par le socle. Le règlement général sur la protection des données, que l'on désigne par le sigle RGPD, distingue les données personnelles ordinaires des données dites sensibles. Les premières identifient une personne. Les secondes touchent à son intimité au point que leur divulgation pourrait lui nuire. Parmi ces catégories particulières figurent les données concernant la santé.
Le handicap entre pleinement dans cette catégorie. Qu'il s'agisse d'un trouble de l'attention comme le TDAH, d'un trouble dys, d'une maladie chronique, d'un fonctionnement neuroatypique ou d'une reconnaissance administrative, tout cela relève de la santé de la personne. Et pas seulement le diagnostic lui-même : une simple réponse à un questionnaire, un score, un ressenti exprimé sur la fatigue ou la concentration peut, dans certains contextes, révéler une information de santé. La sensibilité ne se limite pas au dossier médical. Elle s'étend à tout ce qui permet de déduire un état.
Cette qualification n'est pas une subtilité de juriste. Elle emporte des conséquences très concrètes. Le traitement des données de santé des salariés est, par principe, interdit dans le cadre du RGPD, sauf exceptions strictement encadrées. Autrement dit, on ne collecte pas ce type d'information « pour voir », par curiosité ou par confort de gestion. Il faut une base légale claire, une finalité précise, et le moins de données possible. C'est le renversement mental à opérer : par défaut, on ne recueille rien.
Dans une entreprise de services, cette exigence prend un relief particulier. Les métiers du conseil, de l'audit ou de l'ingénierie reposent sur l'évaluation permanente. Chaque personne est jugée sur ses missions, sa disponibilité, sa performance. Dans cet environnement, une information de santé qui fuiterait, même partiellement, pourrait peser sur la façon dont un collaborateur est perçu, sur l'accès aux missions visibles, sur une trajectoire de progression. La personne le sait intuitivement. C'est précisément pour cela qu'elle se tait.
Un point mérite d'être souligné, car on l'oublie souvent. La sensibilité d'une donnée ne dépend pas seulement de son contenu, mais aussi du contexte dans lequel elle est recueillie. Une même réponse, anodine dans un magazine grand public, devient sensible dès lors qu'elle est collectée par l'employeur ou pour son compte. Le lieu du travail transforme la nature de l'information. C'est pourquoi un dispositif interne réclame un niveau de précaution supérieur à celui d'un test que l'on ferait chez soi, par curiosité, sans que personne ne sache.
Il faut aussi mesurer l'asymétrie de pouvoir. Entre un salarié et son employeur, la relation n'est pas d'égal à égal. Un consentement donné sous la pression implicite d'un lien de subordination n'a pas la même valeur qu'un choix vraiment libre. Le cadre européen en tient compte : dans la relation de travail, le consentement du salarié est considéré comme fragile, car nul ne se sent totalement libre de refuser à son employeur. C'est une raison de plus pour bâtir un dispositif où la personne ne dépend, justement, pas de son employeur pour être protégée.
La question n'est pas « avez-vous le droit de collecter ces données ? ». Elle est « avez-vous une raison sérieuse de ne pas les collecter du tout ? ».
Voilà l'esprit à adopter. Le meilleur moyen de protéger une donnée de santé, c'est de ne jamais la relier à une personne identifiable. Un dispositif interne bien conçu ne cherche pas à savoir qui a répondu quoi. Il cherche à donner à chacun un repère personnel, et à l'entreprise une vue d'ensemble, sans jamais faire le pont entre les deux. Toute la suite de cet article décrit les garanties qui rendent cette promesse crédible. Elles sont techniques, contractuelles et organisationnelles. Prises ensemble, elles font la différence entre un outil dans lequel on ose entrer et un outil que l'on contourne.
Anonymisation ou pseudonymisation : la différence qui compte
Voici le point le plus mal compris, et pourtant le plus décisif. On emploie souvent les mots « anonyme » et « anonymisé » à tort et à travers. Or, du point de vue du RGPD, tout se joue ici. La distinction entre anonymisation et pseudonymisation n'est pas un détail de vocabulaire. Elle change la nature même de vos obligations et le niveau de risque pour vos collaborateurs.
La pseudonymisation : une protection partielle
Pseudonymiser, c'est remplacer un identifiant direct, comme un nom, par un code. Les réponses ne portent plus « Marie Dupont », mais « utilisateur 4712 ». En apparence, la personne disparaît. En réalité, il existe quelque part une table de correspondance qui relie le code au nom. Tant que cette table existe, la personne reste réidentifiable. La donnée demeure donc une donnée personnelle, et toutes les obligations du RGPD continuent de s'appliquer pleinement.
La pseudonymisation est une bonne mesure de sécurité. Elle réduit le risque en cas de fuite, elle limite les regards indiscrets. Mais elle ne fait pas disparaître le danger de fond : celui qu'un jour, quelqu'un rapproche le code et l'identité. Pour un collaborateur, c'est une nuance qui compte énormément. Savoir qu'un fichier pourrait, en théorie, ressortir avec son nom en face de ses réponses suffit à le dissuader de répondre honnêtement, voire de répondre tout court.
L'anonymisation : une protection définitive
Anonymiser, c'est autre chose. C'est traiter la donnée de telle sorte qu'il devienne impossible, pour quiconque et par quelque moyen que ce soit, de remonter à la personne. Il n'existe aucune table de correspondance, aucune clé secrète, aucun chemin de retour. La donnée n'est plus personnelle : elle sort, de fait, du champ du RGPD, précisément parce qu'elle ne se rattache plus à personne.
C'est le niveau qu'un dispositif interne touchant à la santé devrait viser pour la restitution collective. Concrètement, cela veut dire qu'aucun compte n'est créé, qu'aucune adresse professionnelle n'est saisie, qu'aucun identifiant durable ne suit la personne d'une session à l'autre. Elle arrive, elle répond, elle obtient son repère, elle repart. Rien ne subsiste qui permette de dire « c'est elle ».
Attention toutefois à une exigence technique souvent négligée : l'anonymat véritable suppose aussi de neutraliser les identifiants indirects. Une combinaison apparemment anodine, comme le service, l'ancienneté, l'âge approximatif et le sexe, peut suffire à reconnaître une personne dans une petite équipe. C'est pourquoi un dispositif sérieux ne restitue jamais de tendances sur des effectifs trop réduits. Il attend d'avoir assez de réponses pour qu'aucune ne puisse être isolée. Cette règle du seuil est le garde-fou qui transforme une promesse d'anonymat en réalité.
En une phrase
La pseudonymisation protège la donnée mais laisse un chemin de retour vers la personne ; l'anonymisation supprime ce chemin pour de bon. Pour un outil de santé au travail, seule la seconde offre au collaborateur la sécurité dont il a besoin pour oser. Exigez de savoir, noir sur blanc, dans quelle catégorie se range le dispositif que l'on vous propose.
Un exemple concret aide à saisir l'enjeu. Imaginez deux dispositifs voisins. Le premier demande une adresse professionnelle pour envoyer les résultats par courriel : même si les réponses sont ensuite codées, l'adresse relie tout à une personne, on est dans la pseudonymisation. Le second ne demande rien, affiche le repère à l'écran, et ne conserve aucune trace rattachable : on est dans l'anonymisation. De l'extérieur, les deux se ressemblent. Pour le collaborateur, ils n'ont rien à voir. Le premier laisse une empreinte, le second n'en laisse aucune.
Cette distinction a aussi des conséquences pratiques pour vous. Un traitement anonyme allège considérablement vos obligations, puisque la donnée sort du champ du RGPD. Un traitement pseudonymisé, lui, vous impose l'ensemble des règles : information des personnes, gestion des droits d'accès et d'effacement, sécurité renforcée, registre, et parfois analyse d'impact. Choisir un dispositif anonyme par conception, ce n'est donc pas seulement mieux protéger vos équipes. C'est aussi vous éviter une charge de conformité lourde et durable.
Ce point mérite une question directe à tout prestataire : « Après le traitement, reste-t-il un moyen, un seul, de relier une réponse à une personne ? » Si la réponse est oui, même assortie de mille précautions, vous êtes dans la pseudonymisation. Si la réponse est non, sans réserve, vous êtes dans l'anonymisation. Le collaborateur, lui, fait spontanément ce calcul. Il n'osera vraiment que s'il sent que le retour vers son identité est impossible, pas seulement improbable.
Le rôle d'un tiers de confiance indépendant de l'employeur
Même le meilleur dispositif technique se heurte à un obstacle psychologique tenace : la personne sait que c'est l'employeur qui met l'outil à disposition. Or, c'est justement le regard de l'employeur qu'elle redoute. D'où l'importance capitale d'un tiers de confiance, c'est-à-dire d'un acteur extérieur, indépendant, qui conçoit et opère le dispositif, et à qui l'entreprise ne peut pas demander de comptes nominatifs.
Le principe est simple à énoncer. L'entreprise finance et propose l'outil. Mais elle n'en est pas le gardien des données. C'est le prestataire, extérieur, qui reçoit les réponses, les traite, et ne restitue à l'entreprise que des informations agrégées et anonymes. À aucun moment l'employeur n'a accès aux réponses individuelles. Ce cloisonnement n'est pas une politesse : c'est la garantie structurelle qui débloque la parole.
Pensez à la logique de la médecine du travail, que chacun connaît. Un professionnel de santé au travail échange avec le salarié, mais ne transmet à l'employeur qu'un avis d'aptitude, jamais le détail médical. Le tiers de confiance numérique fonctionne sur le même esprit. Il s'interpose. Il empêche que l'information sensible ne remonte à celui qui a du pouvoir sur la carrière de la personne. C'est cette interposition qui rend le dispositif crédible aux yeux de celui qui hésite.
Concrètement, plusieurs garanties matérialisent cette indépendance. D'abord, une séparation claire des rôles : le prestataire est responsable ou sous-traitant du traitement selon le montage, et cette répartition doit être écrite. Ensuite, des engagements contractuels précis interdisant toute remontée nominative vers l'employeur. Enfin, une architecture technique qui rende cette remontée non seulement interdite, mais matériellement impossible, parce qu'aucune donnée identifiante n'a été collectée à la source.
Ce dernier point est le plus rassurant. La meilleure des interdictions contractuelles reste une promesse. La meilleure des garanties, c'est l'absence de données à transmettre. Un dispositif qui ne crée pas de compte, ne demande pas de nom et n'enregistre pas d'identifiant durable ne peut pas trahir la personne, tout simplement parce qu'il ne dispose de rien à trahir. L'indépendance du tiers de confiance et l'anonymat par conception se renforcent l'un l'autre.
Pour la direction, ce cloisonnement présente un avantage souvent sous-estimé : il vous protège aussi. Ne pas détenir de données de santé nominatives sur vos collaborateurs, c'est écarter un risque juridique et réputationnel considérable. Vous n'avez pas à sécuriser un coffre que vous ne possédez pas. Vous n'avez pas à répondre d'une fuite qui ne peut pas venir de chez vous. En confiant la donnée sensible à un tiers indépendant, vous rendez service à vos équipes et vous vous simplifiez la vie.
Le cas d'un consultant qui hésite à répondre
Prenons une situation réaliste et volontairement anonyme. Un consultant senior traverse une période de fatigue inhabituelle. Il se demande si sa difficulté à se concentrer en open space relève d'un simple coup de mou ou de quelque chose de plus durable. Son entreprise vient de mettre à disposition un outil d'auto-évaluation. Sa première réaction est méfiante : « et si mes réponses remontaient à mon manager avant les entretiens d'évaluation ? »
Il prend le temps de lire la page d'accueil du dispositif. Aucun compte à créer. Aucune adresse professionnelle à saisir. Une mention claire indique que l'outil est opéré par un prestataire extérieur, que les réponses ne sont jamais transmises à l'employeur, et que seules des statistiques d'ensemble, portant sur des centaines d'utilisateurs, lui sont communiquées. Rassuré, il répond, un soir, depuis son téléphone personnel.
Le retour lui suggère une sensibilité à l'environnement sonore. Rien de médical, aucun diagnostic. Juste un repère. Quelques semaines plus tard, de sa propre initiative, il évoque un aménagement simple avec la personne référente. Ce qui a rendu ce premier pas possible, ce n'est pas la qualité du questionnaire. C'est la certitude que rien de ce qu'il avait écrit ne pouvait se retourner contre lui.
Hébergement, chiffrement, absence de revente : les critères à vérifier
Passons aux garanties les plus concrètes, celles que vous pouvez inscrire dans un cahier des charges et vérifier point par point. Trois sujets reviennent systématiquement : où sont hébergées les données, comment elles sont protégées, et ce que le prestataire s'interdit d'en faire. Ce sont les critères que votre délégué à la protection des données et votre direction juridique examineront en premier.
L'hébergement des données en France
Le lieu où résident les données n'est pas anodin. Un hébergement des données en France, ou à défaut au sein de l'Union européenne, garantit qu'elles restent sous la protection du cadre européen, sans transfert vers des pays offrant des garanties moindres. Pour des données touchant à la santé, cette localisation est un critère de premier ordre. Demandez où sont physiquement situés les serveurs, qui en est l'exploitant, et si des transferts hors de l'Union sont susceptibles d'intervenir, y compris pour la maintenance ou l'assistance technique.
Le chiffrement, en transit et au repos
Le chiffrement transforme une donnée lisible en une suite illisible sans la clé. Il doit s'appliquer à deux moments : lorsque la donnée circule sur le réseau, entre l'appareil de la personne et le serveur, et lorsqu'elle est stockée. On parle de chiffrement en transit et de chiffrement au repos. L'un sans l'autre laisse une faille. Vérifiez que les deux sont assurés, avec des protocoles reconnus, et que la gestion des clés est confiée à des personnes distinctes de celles qui accèdent aux données.
L'absence de revente et de réutilisation détournée
C'est le point qui fâche, et qu'il faut aborder frontalement. Certaines solutions gratuites ou peu coûteuses se rémunèrent sur les données. Pour un dispositif de santé au travail, c'est rédhibitoire. Le prestataire doit s'engager, par écrit, à ne jamais revendre les données, à ne pas les céder à des tiers, à ne pas les utiliser pour de la publicité ni pour entraîner des systèmes tiers sans base légale claire. La finalité doit être limitée à l'usage prévu, un point c'est tout.
La durée de conservation et l'effacement
Une donnée ne doit pas être conservée indéfiniment. Le principe de limitation de la conservation impose de fixer une durée, puis d'effacer. Demandez combien de temps les réponses sont gardées, sous quelle forme, et quand elles sont supprimées. Dans un dispositif réellement anonyme, la question se pose différemment : s'il n'y a pas de donnée personnelle, il n'y a rien à conserver au sens du RGPD. C'est encore le meilleur des scénarios.
La traçabilité et la documentation
Un prestataire sérieux documente ce qu'il fait. Il tient un registre de ses traitements, il peut fournir une analyse d'impact relative à la protection des données lorsqu'elle est requise, il décrit son architecture de sécurité. Ces documents ne sont pas de la paperasse : ils sont la preuve que la protection a été pensée en amont, et non bricolée après coup. Un prestataire qui peine à vous les fournir vous renseigne déjà sur son sérieux.
Ces critères se vérifient. Ils ne relèvent pas de la confiance aveugle, mais de l'examen méthodique. Un prestataire qui n'a rien à cacher répond volontiers, dans le détail, et met à disposition sa documentation. Un prestataire qui élude, qui reste vague sur l'hébergement ou qui refuse de s'engager sur la non-revente, vous adresse un signal que vous ne pouvez pas ignorer. En matière de données de santé, l'exigence n'est pas de la défiance : c'est une forme de respect pour vos collaborateurs.
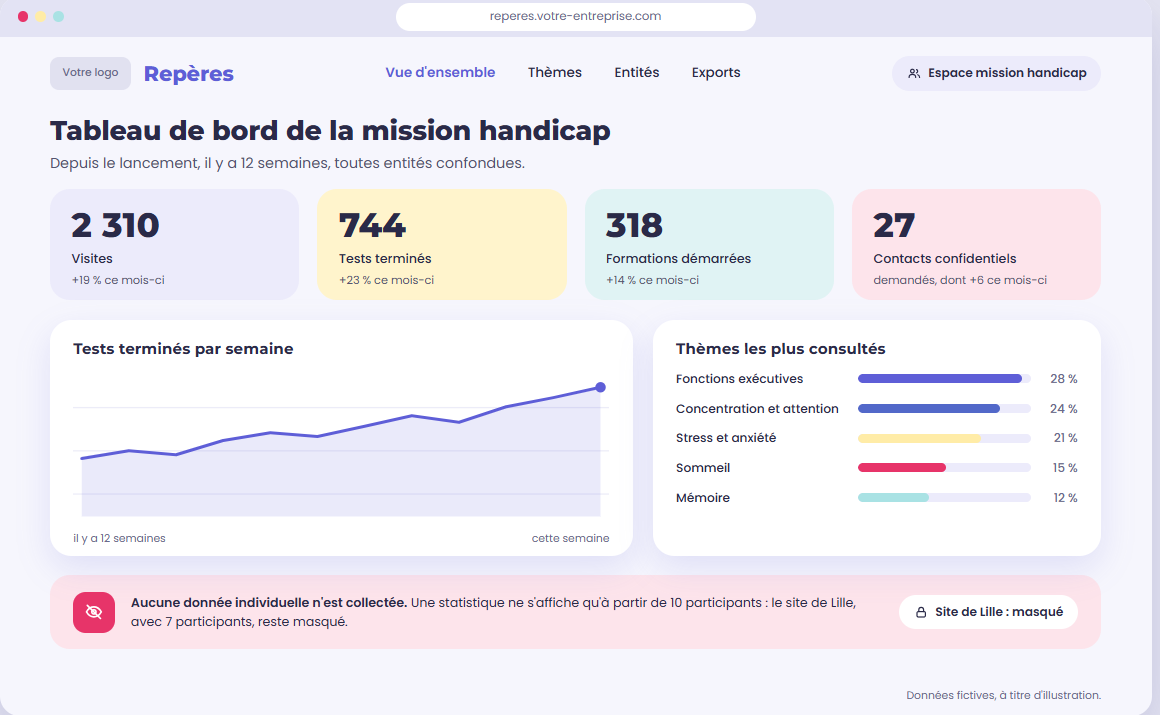
Ce tableau de bord illustre le bon équilibre. Côté entreprise, on voit des tendances : le nombre de personnes ayant utilisé l'outil, les thèmes qui mobilisent, l'évolution dans le temps. Côté salarié, aucune de ces courbes ne se rapporte à un individu. L'anonymat de la plateforme pour les salariés et le besoin de pilotage de l'entreprise cohabitent, parce que la restitution se fait par grandes masses. On mesure des usages, jamais des personnes. C'est cette architecture qui permet de tenir les deux promesses en même temps.
Ce que le salarié doit comprendre avant de commencer
Toutes ces garanties techniques ne servent à rien si la personne qui s'apprête à répondre ne les comprend pas. La confiance ne se décrète pas, elle s'explique. Avant de commencer, le collaborateur doit pouvoir répondre lui-même à quelques questions simples, en quelques secondes, sans lire des pages de conditions. La clarté de l'information est, ici, une garantie à part entière.
Première chose à comprendre : ce que l'outil est, et ce qu'il n'est pas. Un questionnaire d'auto-évaluation donne un premier repère sur un ressenti ou un fonctionnement. Il ne pose aucun diagnostic. Il ne remplace ni une consultation, ni un bilan réalisé par un professionnel de santé. Sa valeur n'est pas médicale, elle est déclenchante : il aide à mettre des mots sur quelque chose de flou, et à décider, en connaissance de cause, si l'on souhaite aller plus loin. Le dire clairement évite les faux espoirs comme les fausses craintes.
Deuxième chose : ce qu'il advient des réponses. La personne doit lire, en une phrase, que rien n'est relié à son identité, qu'aucun compte n'est créé, que l'employeur ne verra jamais ses réponses, et que seules des statistiques d'ensemble existent. Cette information doit apparaître avant de commencer, pas enfouie dans une mention légale. C'est la lecture de cette phrase qui déclenche le clic, ou l'abandon.
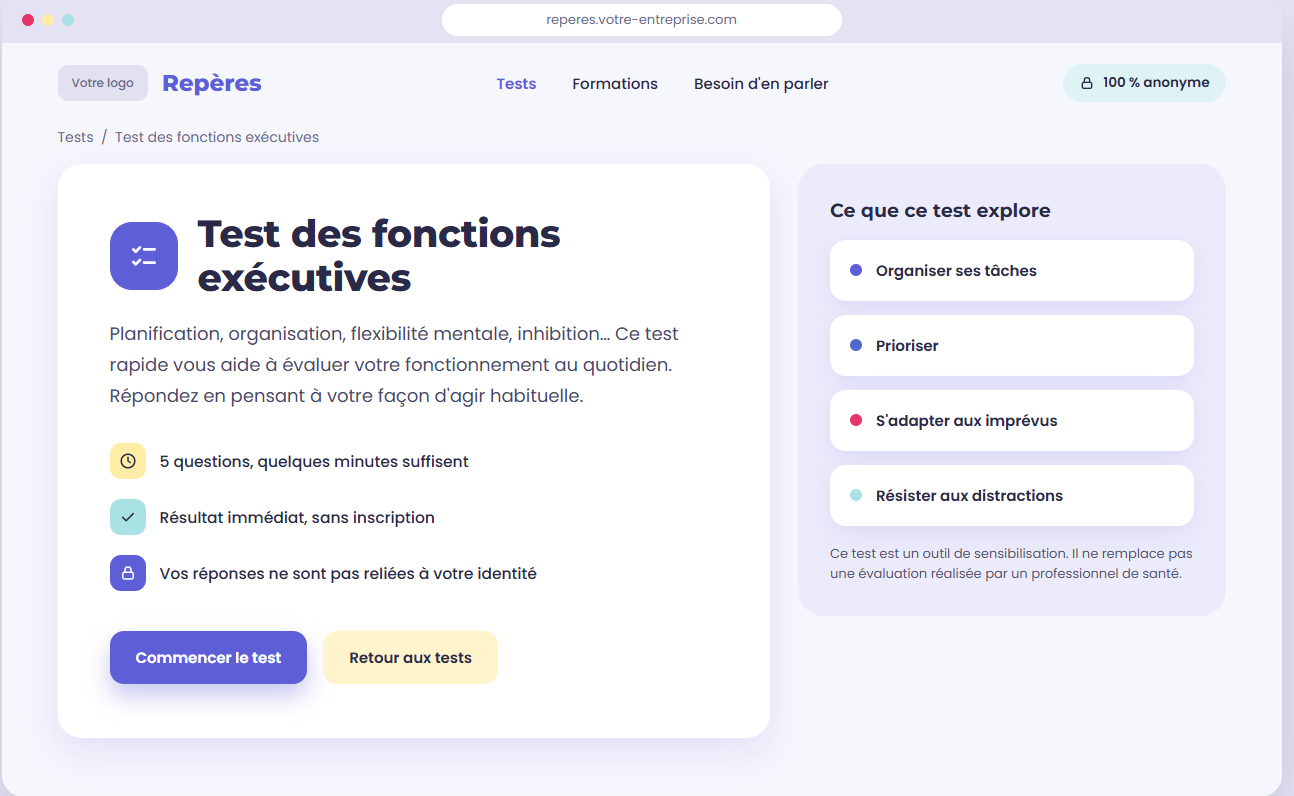
Regardez cet écran d'accueil. Avant même la première question, le cadre est posé : à quoi sert le test, combien de temps il prend, et surtout le fait qu'aucune inscription n'est demandée. La personne comprend en un coup d'œil qu'elle n'engage rien. Elle n'a pas de compte à créer, pas de mot de passe rattaché à son nom, pas de trace nominative à laisser derrière elle. C'est cette absence de compte qui rend le premier pas léger. On entre comme on regarde une page, sans laisser d'empreinte.
Troisième chose : la question du consentement du salarié. Puisque le dispositif est anonyme et qu'aucune donnée personnelle n'est collectée, on ne demande pas à la personne un consentement à un traitement de ses données de santé, ce qui, dans la relation de travail, serait de toute façon fragile. On lui offre plutôt un choix simple et libre : utiliser l'outil, ou non. Personne ne saura qu'elle l'a ouvert. Personne ne saura qu'elle ne l'a pas ouvert. Ce choix sans conséquence est la forme la plus haute de liberté que l'on puisse offrir sur un tel sujet.
Quatrième chose : savoir vers qui se tourner ensuite. Un bon dispositif ne laisse pas la personne seule avec son repère. Il indique, sans forcer, les ressources disponibles : une personne référente, un service de santé au travail, des formations pour mieux comprendre sa situation et ses droits. Le repère est un point de départ. La suite appartient à la personne, à son rythme, et le dispositif doit lui montrer les portes sans jamais la pousser à les franchir.
Enfin, la personne doit sentir que l'outil s'adresse à tout le monde, et pas seulement aux personnes en situation de handicap. Un dispositif présenté comme réservé à une catégorie se stigmatise lui-même : y accéder reviendrait à se ranger dans une case. Proposé à tous comme un moyen simple de faire le point sur son fonctionnement et son bien-être, il se banalise. Dans une population où chacun peut se tester, plus personne ne se trahit en le faisant. Cette universalité de l'accès protège, en pratique, les personnes concernées.
Les questions à poser à un prestataire
Vous avez maintenant la grille de lecture. Reste à la transformer en questions concrètes à poser, en amont, à tout prestataire qui vous proposera un dispositif touchant à la santé de vos collaborateurs. Voici les interrogations qui séparent une solution sérieuse d'une solution approximative. Prenez-les comme une liste de contrôle.
- Le dispositif est-il anonyme par conception, ou seulement pseudonymisé ? Existe-t-il un moyen, un seul, de relier une réponse à une personne identifiable ?
- Faut-il créer un compte, saisir une adresse professionnelle ou un identifiant durable pour utiliser l'outil ? Si oui, pourquoi ?
- Qui opère le traitement des données ? Le prestataire agit-il en tiers indépendant de l'employeur, et cette indépendance est-elle écrite dans le contrat ?
- L'employeur peut-il, dans quelque cas que ce soit, accéder à des réponses individuelles ? Quelles garanties l'en empêchent, techniquement et contractuellement ?
- Où sont hébergées les données ? L'hébergement des données a-t-il lieu en France ou dans l'Union européenne, et des transferts hors Union sont-ils possibles ?
- Les données sont-elles chiffrées en transit et au repos ? Comment les clés sont-elles gérées, et par qui ?
- Le prestataire s'engage-t-il, par écrit, à ne jamais revendre ni réutiliser les données à d'autres fins, notamment publicitaires ?
- À partir de quel volume de réponses les statistiques sont-elles restituées, afin qu'aucune tendance ne puisse concerner une personne isolée ?
- Quelle est la durée de conservation, et selon quelle procédure les données sont-elles supprimées ?
- Le prestataire peut-il fournir sa documentation : registre des traitements, analyse d'impact lorsqu'elle est requise, description de son architecture de sécurité ?
- L'outil affiche-t-il clairement, avant de commencer, qu'il ne pose aucun diagnostic et ne remplace pas un professionnel de santé ?
Ces questions ont une vertu au-delà de leur contenu. La façon dont un prestataire y répond vous en dit long. Une réponse précise, documentée, sans détour, traduit un sérieux. Une réponse floue, qui renvoie à des mentions générales ou qui minimise vos inquiétudes, traduit l'inverse. Vous n'avez pas besoin d'être juriste pour sentir la différence. Vous avez besoin de poser les questions et d'écouter attentivement.
Associez à cette démarche votre délégué à la protection des données dès le début. Non pas comme une contrainte de dernière minute, mais comme un allié qui vous aide à structurer votre choix. Un dispositif bien pensé se construit à plusieurs mains : les ressources humaines pour l'usage, la direction juridique pour le cadre, le délégué à la protection des données pour les traitements, et le prestataire pour la mise en œuvre. Cette gouvernance partagée n'alourdit pas le projet, elle le sécurise.
Une plateforme personnalisée pensée pour l'anonymat
Toutes ces garanties peuvent se retrouver réunies dans un seul dispositif. DYNSEO conçoit pour les entreprises de services une plateforme personnalisée de tests et de formations, à vos couleurs, qui donne à chaque collaborateur un accès libre et anonyme à des tests d'auto-évaluation et à des formations, sans compte à créer.
Le principe de fonctionnement suit exactement la logique décrite ici. La personne accède aux questionnaires sans s'identifier, obtient un premier repère confidentiel, et repart sans laisser de trace nominative. Aucune réponse individuelle ne remonte à l'employeur. De votre côté, vous suivez la dynamique grâce à des indicateurs agrégés, restitués uniquement lorsque le volume est suffisant pour qu'aucune personne ne puisse être reconnue.
Cette plateforme se conçoit sur mesure : ce n'est pas un produit figé que l'on déploie à l'identique partout. Elle prend vos couleurs, s'adapte à votre contexte et intègre, dès sa conception, l'anonymat, le rôle de tiers de confiance et les exigences de sécurité qu'un dispositif de santé au travail réclame. Pour étudier votre situation précise et vos contraintes, le plus simple reste de nous contacter.
Voyez à quoi ressemblerait la plateforme aux couleurs de votre entreprise
Découvrez concrètement comment une plateforme personnalisée, anonyme et respectueuse des données de santé de vos collaborateurs, pourrait s'intégrer chez vous.
Découvrir la plateforme personnaliséeQuestions fréquentes
Le handicap est-il vraiment une donnée de santé au sens du RGPD ?
Oui. Le handicap, qu'il s'agisse d'un trouble dys, d'un TDAH, d'une maladie chronique ou d'une reconnaissance administrative, relève des données de santé, une catégorie particulière que le RGPD protège spécifiquement. Leur traitement est en principe interdit, sauf exceptions encadrées. Même une réponse à un questionnaire peut révéler une information de santé. La prudence maximale s'impose donc.
Quelle différence entre un dispositif anonyme et un dispositif pseudonymisé ?
Un dispositif pseudonymisé remplace le nom par un code, mais conserve un moyen de remonter à la personne. Il reste soumis au RGPD. Un dispositif anonyme supprime définitivement tout chemin de retour vers l'identité : la donnée ne se rattache plus à personne. Pour un outil touchant à la santé, seule l'anonymisation offre au salarié la sécurité nécessaire pour répondre librement.
Pourquoi un tiers de confiance indépendant de l'employeur est-il important ?
Parce que c'est le regard de l'employeur que le salarié redoute. Un tiers de confiance extérieur reçoit et traite les réponses, et ne restitue à l'entreprise que des statistiques agrégées, jamais de réponses individuelles. Ce cloisonnement débloque la parole et protège aussi l'entreprise, qui ne détient alors aucune donnée de santé nominative sur ses collaborateurs.
Faut-il recueillir le consentement du salarié pour ce type d'outil ?
Dans la relation de travail, le consentement à un traitement de données de santé est considéré comme fragile, en raison du lien de subordination. Un dispositif réellement anonyme contourne la difficulté : puisqu'aucune donnée personnelle n'est collectée, on n'a pas à recueillir un tel consentement. On offre simplement un choix libre et sans conséquence : utiliser l'outil, ou non.
Où doivent être hébergées les données de santé des salariés ?
De préférence en France, ou à défaut au sein de l'Union européenne, afin qu'elles restent sous la protection du cadre européen sans transfert vers des pays offrant des garanties moindres. Demandez où sont physiquement situés les serveurs, qui les exploite, et si des transferts hors de l'Union peuvent intervenir, y compris pour la maintenance.
Une auto-évaluation anonyme pose-t-elle un diagnostic ?
Non, en aucun cas. Un questionnaire d'auto-évaluation donne un premier repère sur un ressenti ou un fonctionnement. Il ne pose aucun diagnostic, ne promet aucun résultat médical et ne remplace ni une consultation ni un bilan réalisé par un professionnel de santé. Sa valeur est déclenchante : il aide la personne à décider, en connaissance de cause, si elle souhaite aller plus loin.
Comment vérifier qu'un prestataire est sérieux sur la protection des données ?
Posez-lui des questions précises : anonymat ou pseudonymat, hébergement, chiffrement en transit et au repos, engagement écrit de non-revente, seuil de restitution des statistiques, durée de conservation, documentation disponible. Un prestataire sérieux répond dans le détail et fournit ses documents. Le flou ou l'évitement sont, à eux seuls, un signal d'alerte.
À retenir
- Le handicap relève des données de santé : sous le RGPD, leur traitement est par principe interdit, sauf exceptions encadrées. Le mieux est de ne rien collecter d'identifiant.
- Anonymisation et pseudonymisation ne sont pas la même chose : seule l'anonymisation supprime tout chemin de retour vers la personne. Exigez de savoir dans quelle catégorie se range le dispositif.
- Un tiers de confiance indépendant de l'employeur, qui ne restitue que des données agrégées, débloque la parole et protège aussi l'entreprise.
- Vérifiez l'hébergement en France ou dans l'Union, le chiffrement en transit et au repos, l'absence de revente et un seuil de restitution qui empêche toute réidentification.
- Le salarié doit comprendre, avant de commencer, que l'outil ne pose aucun diagnostic, qu'aucun compte n'est créé et que rien ne remonte à son nom.
Ce contenu vous a aidé ? Soutenez DYNSEO 💙
Nous sommes une petite équipe de 14 personnes basée à Paris. Depuis 13 ans, nous créons gratuitement des contenus pour aider les familles, les orthophonistes, les EHPAD et les professionnels du soin.
Vos retours sont notre seule façon de savoir si ce travail vous est utile. Un avis Google nous aide à toucher d'autres familles, soignants et thérapeutes qui en ont besoin.
Un seul geste, 30 secondes : laissez-nous un avis Google ⭐⭐⭐⭐⭐. Ça ne coûte rien, et ça change tout pour nous.